

NVIDIA 開源 Agent 安全平臺:從測試到部署,Agent 安全基礎設施再落一子
NVIDIA 發佈覆蓋測試到部署的開源 Agent 安全平臺,將 Agent 安全從模型層延伸至運行時,與結算前防火牆形成上下游關係。
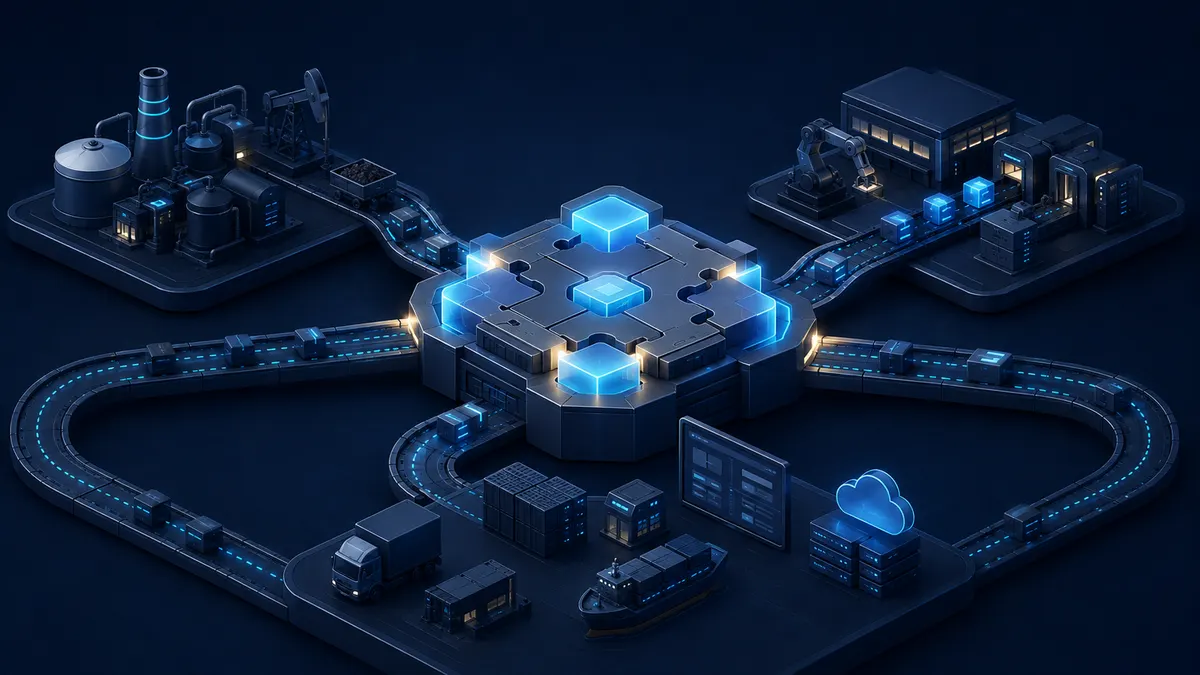
NVIDIA 本週發佈了一款開源 Agent 安全平臺,據其新聞稿,該平臺覆蓋從測試到部署的完整生命週期,旨在為 AI Agent 提供安全評估與運行時防護。這是繼其在 AI 基礎設施領域持續加碼後,首次將安全能力以開源形式向 Agent 生態開放。
從定位看,該平臺解決的是 Agent 在真實環境中"行為是否安全"的問題——包括測試階段的對抗性評估、部署後的行為監控與異常攔截。這與 OceanAlt 關注的結算前防火牆形成上下游關係:NVIDIA 的平臺管的是 Agent 在計算與決策層面的安全,而結算前防火牆管的是 Agent 在資金流動層面的合規與風控。兩者共同構成 Agent 從"能做事"到"能安全地做事"的基礎設施。
值得注意的是,NVIDIA 選擇開源而非閉源商業化。在 Agent 生態尚處早期、標準未定的階段,這一策略有助於快速建立事實標準。對開發者而言,開源意味著更低的接入門檻和更高的可審計性;對 NVIDIA 而言,則是在 Agent 安全領域搶佔定義權。
從行業影響看,Agent 安全正從"可選項"變為"必選項"。隨著 Agent 開始處理真實資金、執行真實交易,安全評估與運行時防護的需求將快速上升。NVIDIA 的入局,可能推動更多基礎設施廠商跟進,加速 Agent 安全標準的形成。
對 OceanAlt 而言,這一進展驗證了 Agent 安全基礎設施的結構性機會。結算前防火牆與 KYA 身份核驗、RAP 標準等能力,需要與 NVIDIA 這類底層安全平臺形成互補——前者管"這筆錢該不該付",後者管"這個 Agent 該不該被信任"。兩者結合,才能構成完整的 Agent 支付合規與安全體系。
原文來源:NVIDIA Newsroom · https://news.google.com/rss/articles/CBMibkFVX3lxTFAxdzBTN1hGTnNfZXZNWUU1MjhzQnpHUndjNkNYMGZiRGc1TDR5NExfTmtrbkFvZU5Fakp1eG1CVVFOZ0tpYzJ2aFVVY1pCSFY4Vl80Tkhqbkp3blMyejJkUXdpTVlBZWdzd2VKdVdR?oc=5
這篇內容的出處與狀態
- 署名
- OceanAlt 編輯部
- 首次發佈
- 2026-10-02
- 最後更新
- 2026-10-02
- 內容性質
- 原創編譯
- 原始資料
- 查看原文 ↗
相關閱讀
付款前把收款地址粘進去,看它有沒有上過制裁名單、混幣器或詐騙標籤。