Docker 推出新型沙箱,旨在真正隔離 AI 代理
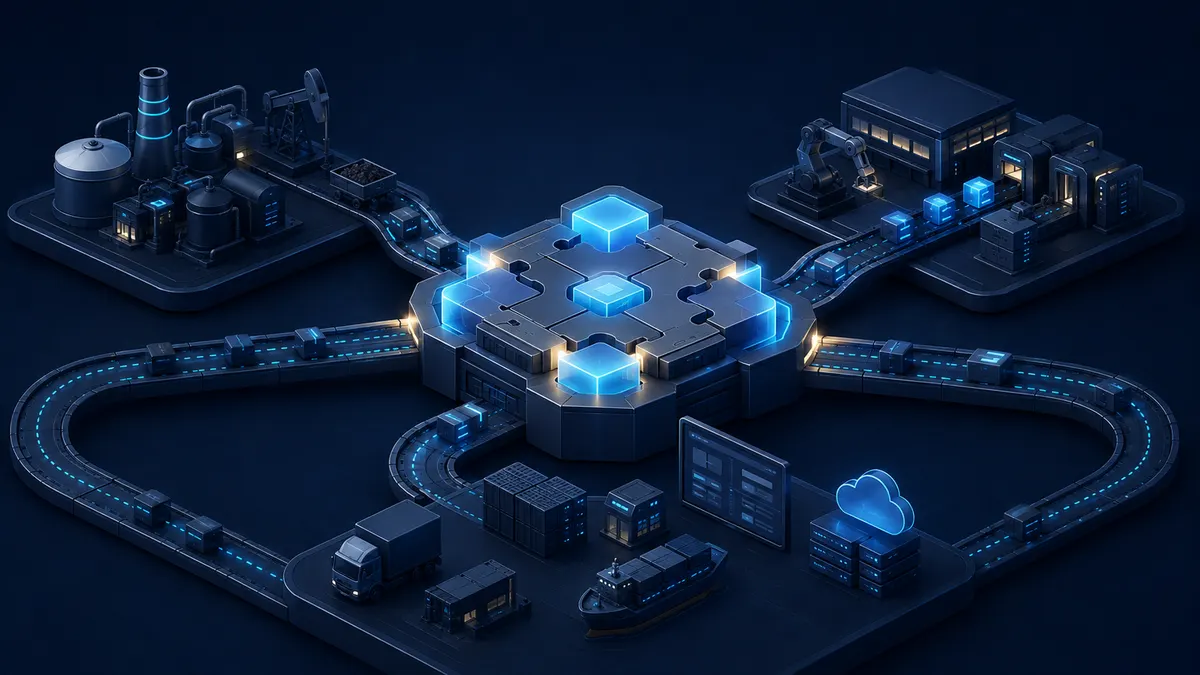
Docker 本週發佈了一組面向 AI 代理的隔離沙箱方案,目標是在代理執行代碼或調用外部工具時,將其運行環境與宿主機及其他工作負載隔開。據 The Register 報道,該方案針對的是當前代理框架普遍依賴容器卻未做嚴格邊界限制的問題。
新沙箱在容器隔離之上增加了更細粒度的運行時約束,包括對文件系統、網絡出口與進程權限的限制,以降低代理被提示注入或惡意工具鏈利用後橫向移動的風險。Docker 方面稱,該能力面向開發者在本地或 CI 環境中運行不可信代理代碼的場景。
隨著 AI 代理開始接入真實資金與生產系統,運行時的隔離邊界正從工程細節變成安全前提。Docker 此舉與近期圍繞代理支付、KYA 與結算前攔截的討論形成呼應:在代理能自主發起交易之前,先要確保它跑在一個可控的盒子裡。
來源:https://news.google.com/rss/articles/CBMisgFBVV95cUxPd25JMUFMY3VGcklLRzNjWWVaMVhnRDVVeWdrb0dlbHlmRnJQaUh4WHZMNTVOejVGODlQbE1XaEhFdlU2UE5IdmVRdVg0UXp6NWxHTkRRRlYyQmk3Ul9XYWlxMUN1UkZWRURmTVo2dnd2ZllBX1docndUVkdGa2doMXlLc1VwZm1DemVDNXNvbXlHTzlQRndwYVJlUE1udUI4djRmVUNBYmxxT1FaUm1UX0FB?oc=5
這篇內容的出處與狀態
- 署名
- OceanAlt 編輯部
- 首次發佈
- 2026-09-25
- 最後更新
- 2026-09-25
- 內容性質
- 快訊
- 原始資料
- 查看原文 ↗
相關閱讀
付款前把收款地址粘進去,看它有沒有上過制裁名單、混幣器或詐騙標籤。