PDF隐藏文本劫持AI助手,安全专家警告新攻击面
安全研究人员发现,PDF文件中的隐藏文本可被用于劫持AI助手,诱导其执行非预期操作。该攻击利用AI模型对PDF内容的解析机制,将恶意指令嵌入不可见文本层,用户或系统在不知情的情况下触发。据Decrypt报道,此类攻击已在多个主流AI助手测试中成功,影响范围包括文档处理、数据提取等自动化流程。
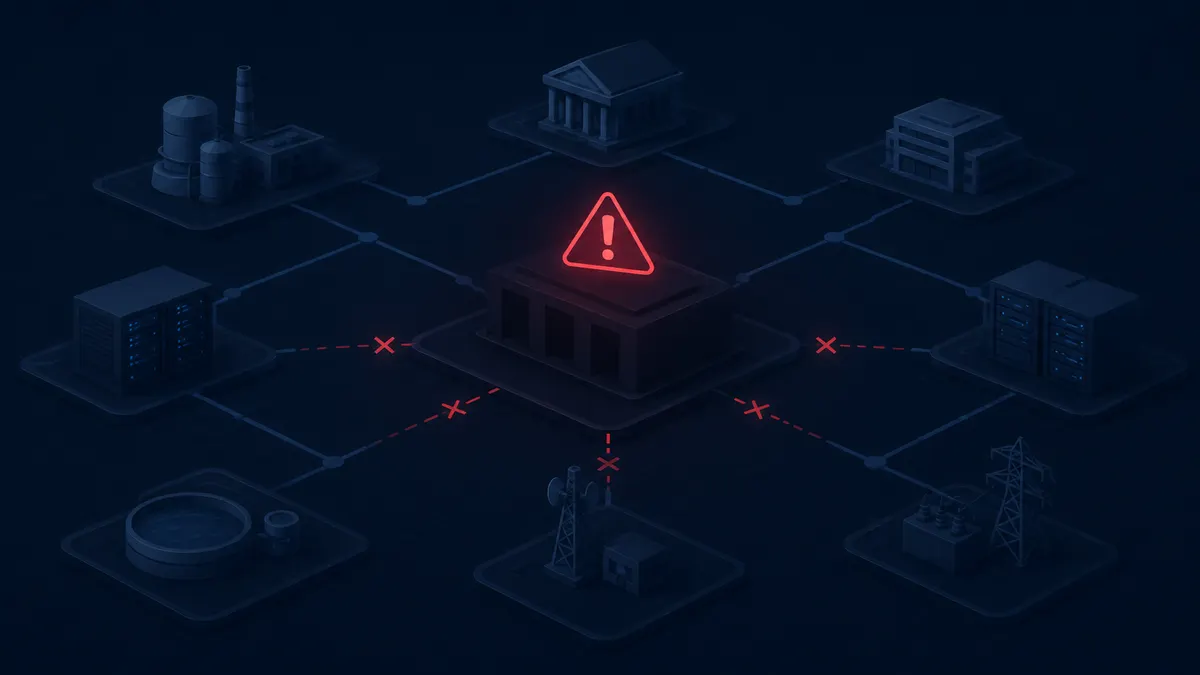
安全研究人员发现,PDF文件中的隐藏文本可被用于劫持AI助手,诱导其执行非预期操作。该攻击利用AI模型对PDF内容的解析机制,将恶意指令嵌入不可见文本层,用户或系统在不知情的情况下触发。据Decrypt报道,此类攻击已在多个主流AI助手测试中成功,影响范围包括文档处理、数据提取等自动化流程。
攻击者通过将指令设置为与背景同色或置于裁剪区域,使PDF在视觉上无异常,但AI在提取文本时仍会读取。研究人员演示了如何让助手泄露对话历史或执行特定命令,且部分模型未对隐藏内容进行区分。目前尚无公开的批量攻击案例,但专家指出,随着AI代理被赋予更多权限,此类注入风险将显著上升。
该问题凸显了AI安全中“输入可信度”的挑战。企业若部署AI处理外部文档,需考虑对文本来源进行验证,或限制代理对敏感操作的自动执行。相关漏洞已向部分模型厂商报告,但修复方案尚未统一。
来源:https://decrypt.co/375269/hidden-text-pdfs-hijacking-ai-assistant-prompt-injection
这篇内容的出处与状态
- 署名
- OceanAlt 编辑部
- 首次发布
- 2026-08-11
- 最后更新
- 2026-09-01
- 内容性质
- 快讯
- 原始资料
- 查看原文 ↗
相关阅读
付款前把收款地址粘进去,看它有没有上过制裁名单、混币器或诈骗标签。