x402 SDK 曝出严重漏洞,AI 代理面临恶意 API 风险
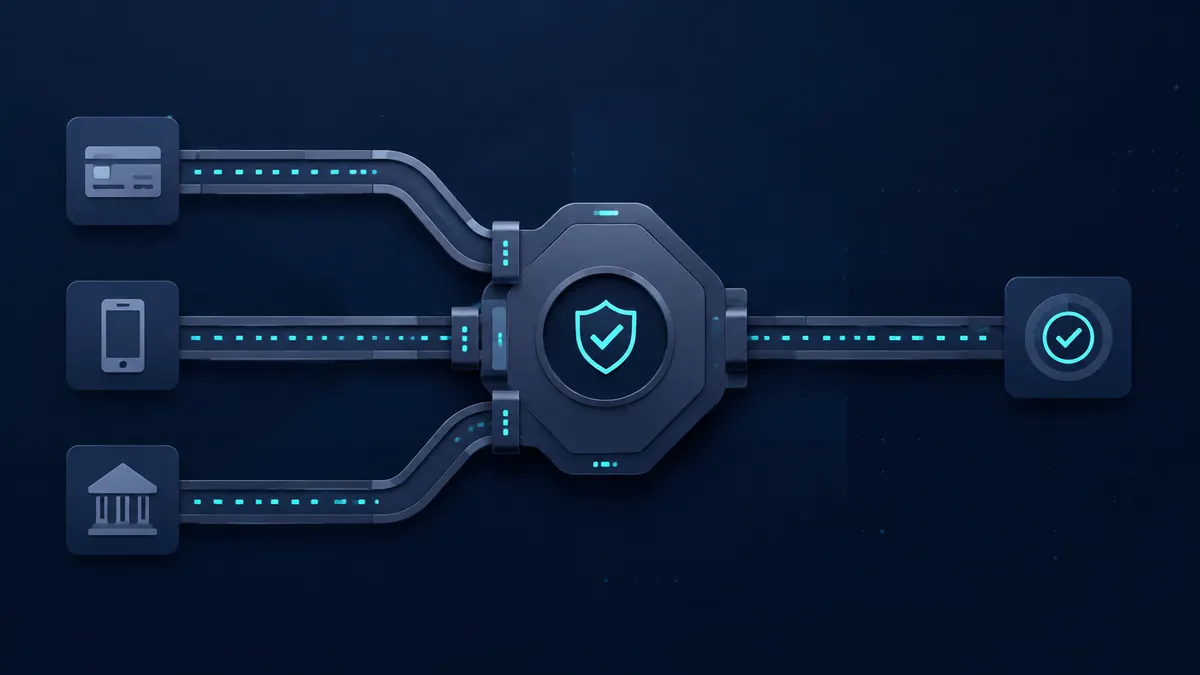
据 SecNews.gr 报道,基于 HTTP 402 的机器支付协议 x402 的软件开发工具包(SDK)中存在一处严重漏洞,可能使 AI 代理在调用外部 API 时暴露于恶意接口的风险之下。报道未披露受影响的 SDK 版本、漏洞编号或具体攻击路径。
x402 用于让 AI 代理在自动化流程中完成机器对机器支付,SDK 则是开发者接入该协议的主要入口。若代理在调用第三方 API 时缺乏对接口来源与返回内容的校验,攻击面会从支付环节延伸至代理的调用链。
截至报道时,尚无该漏洞被实际利用的记录,也未见到官方修复版本或补丁说明。对于依赖 x402 搭建代理支付的团队,SDK 的接口校验与调用方身份确认是当前需要核实的环节。
来源:https://news.google.com/rss/articles/CBMiggFBVV95cUxONU5TTU1xOG4zU3RQS2xCYlRWaUlDczhvemQtMjg2bkZHNGRVRGpGWXZ6djkxYWxZZVBEMUpnSFJpV2N0TFc0VkRpQTJkcWlfemlkTHBxMGZ0SWRybkhOdjgxNHVBVEFIY0VOcW14MWVfWVJOc0txd3ZYa1pVMnlDdkdB?oc=5
这篇内容的出处与状态
- 署名
- OceanAlt 编辑部
- 首次发布
- 2026-10-24
- 最后更新
- 2026-10-24
- 内容性质
- 快讯
- 原始资料
- 查看原文 ↗
相关阅读
付款前把收款地址粘进去,看它有没有上过制裁名单、混币器或诈骗标签。